内部監査・内部統制
独立性・客観性を担保した内部監査・内部統制
内部監査・内部統制の役割とアプローチ
当社は、社長(CEO)直属のCAE:Chief Audit Executive(最高監査責任者)が率いる監査部を独立した組織として設置し、当社およびグループ会社に対し内部監査および内部統制評価を実施しています。
内部監査では、組織や諸規程の適切な整備状況、業務プロセスの法令・経営理念体系への適合性、およびリスクマネジメントの有効性を客観的に検証し、改善提案や助言を行っています。
近年、当社グループの事業拡大に伴い、リスクプロファイルは急速に多様化・複雑化しています。これら変革期のリスクに「はやく、正しく、新しく」立ち向かうべく、毎年すべての部署におけるリスクコントロール状況を分析した上で、重点領域にリソースを配分する「リスクベースのアプローチ」による機動的かつ経営に資する監査を実践しています。2025年度は、年度計画策定後にハラスメント監査やサイバーセキュリティ監査を追加実施しています。
なお、法令遵守状況を担保するため、全部署に対して原則3年に一度の頻度で準拠性監査も併せて実施するハイブリッドな体制を敷いています。
内部統制評価においては、各業務プロセスを担う現場の責任者・担当者が主体的にコントロール状況を自己評価し、その妥当性を監査部が独立した立場から検証・評価しています。この「自律的な統制」と「独立した評価」の相互作用により、グループ全体のガバナンス水準を継続的に向上させています。
独立性の担保と三様監査の連携強化
監査活動の独立性と客観性を強固なものとするため、当社は社長(CEO)および取締役会へのデュアルレポーティングラインを確立しています。さらに、監査役、会計監査人およびグループ会社監査担当部署との間で密に情報を共有し合う重層的な連携を推進し、グループ全体の監督機能を多角的に高めています。
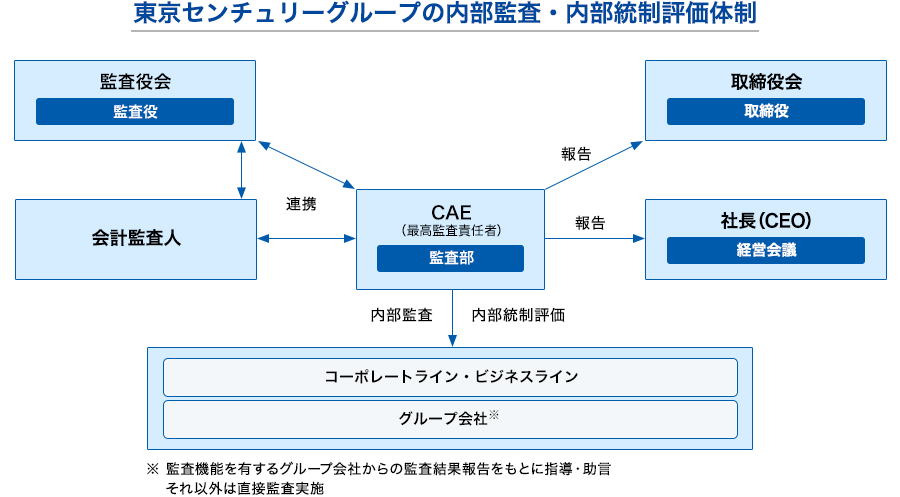
CEO:Chief Executive Officer(最高経営責任者)
サステナビリティ・非財務領域への展開
当社グループが持続的な成長を遂げるうえで、非財務リスクのコントロールは不可欠です。そのため、情報セキュリティマネジメントシステム(ISMS)監査や環境マネジメントシステム(EMS)監査を毎年実施しているほか、サステナビリティ関連の取り組みに対する監査も適時実施しています。今後もこれら広範な監査・評価活動を通じて、当社およびグループ会社の社会的信用を守り、持続的な企業価値の向上に貢献してまいります。